
Mengotomatiskan audit dan pelaporan kepatuhan, menemukan dan mengklasifikasikan data dan sumber data, memantau aktivitas pengguna, dan merespons ancaman hampir secara real-time
IBM Guardium® Data Protection adalah perangkat lunak keamanan data dalam rangkaian produk IBM Security® Guardium. Ini adalah perangkat lunak perlindungan data komprehensif yang melindungi penyimpanan data lokal dan cloud melalui fitur-fitur seperti pemantauan dan analitik aktivitas data, alur kerja respons ancaman hampir real-time, serta audit dan pelaporan kepatuhan otomatis.
IBM Guardium Data Protection mendukung pendekatan modern tanpa kepercayaan terhadap keamanan data. Di mana pun data Anda berada, Anda dapat memperoleh keamanan komprehensif.

Perlindungan Data Guardium memberikan hasil yang berarti. Baca studi Forrester Consulting Total Economic Impact™ yang ditugaskan oleh IBM untuk mempelajari lebih lanjut tentang manfaat yang telah dirasakan klien kami.
Kemampuan yang telah diinstal sebelumnya memungkinkan kepatuhan dan keamanan data yang lebih cepat. Penandaan kepatuhan, kebijakan bawaan, alur kerja yang mudah digunakan, dan penyimpanan data jangka panjang membantu mempercepat waktu untuk melakukan penilaian, sehingga Anda dapat memenuhi berbagai persyaratan kepatuhan seperti PCI DSS, GDPR, dan CCPA dalam waktu yang lebih singkat.
Strategi perlindungan data dengan manajemen dan penegakan kebijakan terpusat di lingkungan multicloud hibrid membantu organisasi menghilangkan silo, mempercepat respons, dan mengurangi risiko terhadap bisnis dengan intelijen yang dapat ditindaklanjuti dari lokasi pusat.
Peristiwa yang dapat ditindaklanjuti dan berprioritas tinggi secara otomatis dibagikan dengan solusi SIEM dan SOAR untuk mengurangi waktu respons, menghilangkan kebutuhan akan tindakan manual, dan meningkatkan kualitas data yang dianalisis, sehingga mengurangi biaya SIEM Anda secara signifikan.
Memungkinkan tim Anda dengan cepat membedakan dan fokus pada ancaman paling signifikan dengan intelijen yang dapat ditindaklanjuti. Pantau dengan cepat kebijakan keamanan dan kontrol akses data sensitif, tindakan pengguna yang memiliki hak istimewa, kontrol perubahan, aktivitas pengguna aplikasi, dan pengecualian keamanan untuk remediasi yang lebih cepat.
Orkestrasi dalam container mendukung skalabilitas elastis dan opsi penerapan yang fleksibel. Kembangkan keamanan data Anda seiring perubahan dan pertumbuhan infrastruktur data dan TI Anda—sekaligus mengurangi biaya.
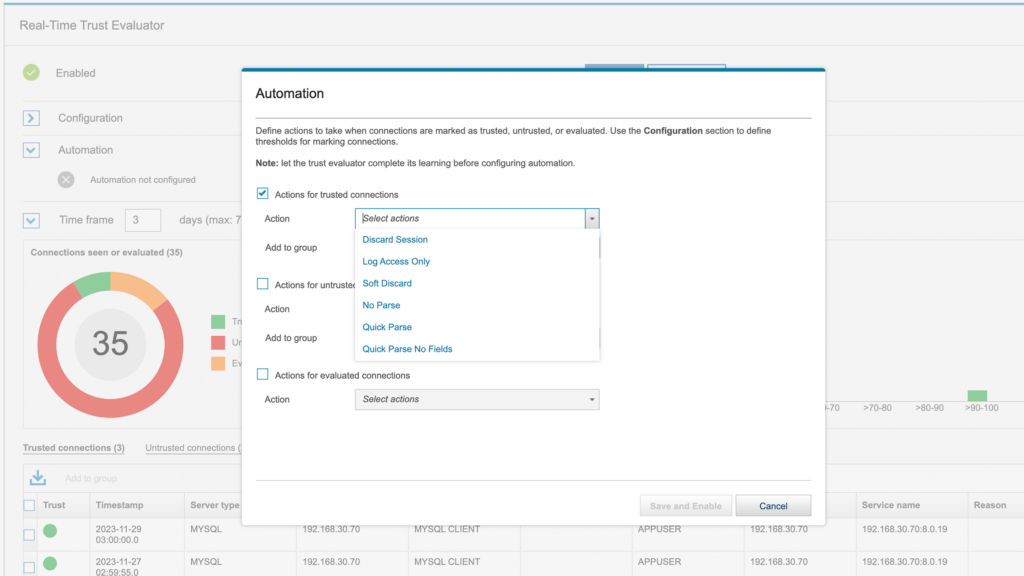
Pengintai Risiko menerapkan penilaian risiko dinamis, yang mempertimbangkan berbagai faktor risiko, untuk mengidentifikasi pengguna yang berisiko. Skor risiko keseluruhan setiap pengguna dihitung setiap hari berdasarkan data yang diaudit, yang dapat Anda gunakan untuk memprioritaskan tindakan mitigasi.
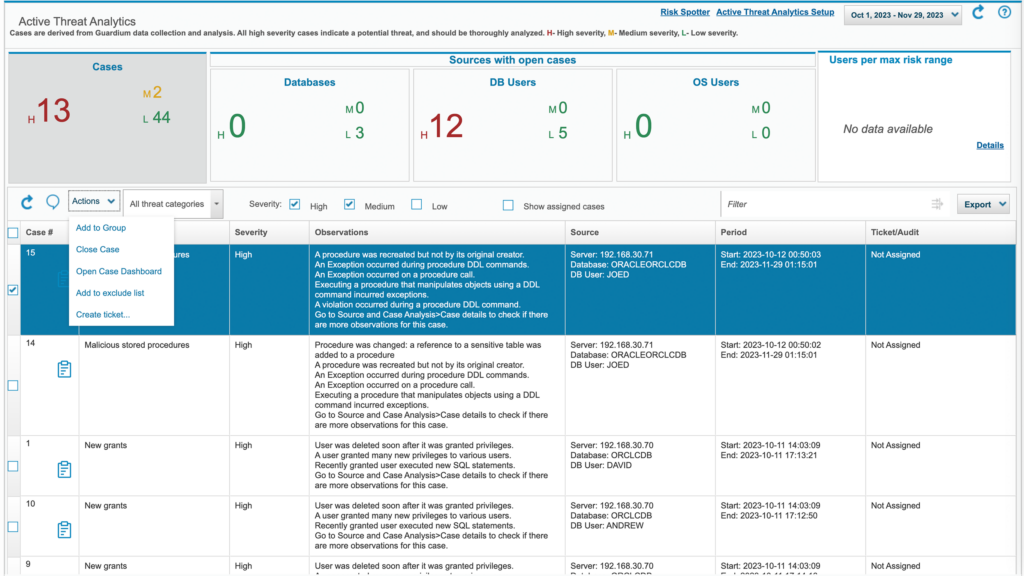
Dasbor Analisis Ancaman Aktif menunjukkan potensi kasus pelanggaran keamanan, berdasarkan proses penambangan outlier dan gejala serangan yang teridentifikasi. Di dasbor ini Anda dapat melihat dan menyelidiki kasus, serta mengambil tindakan atas kasus individual.
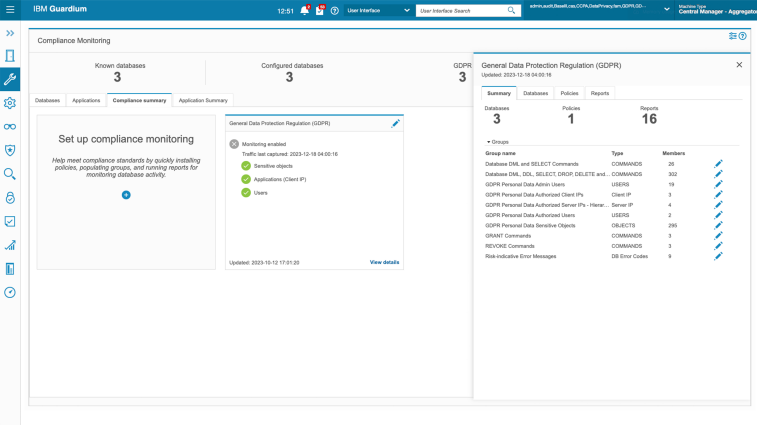
Asisten Cerdas adalah fitur alur kerja 4 langkah dengan sentuhan rendah dan terpandu. Ini membantu Anda memulai dan menjalankan pemantauan kepatuhan dengan menentukan kebijakan khusus, alur kerja, dan laporan untuk peraturan global seperti PCI DSS, SOX, GDPR, CCPA, Basel, HIPAA, dan lainnya.
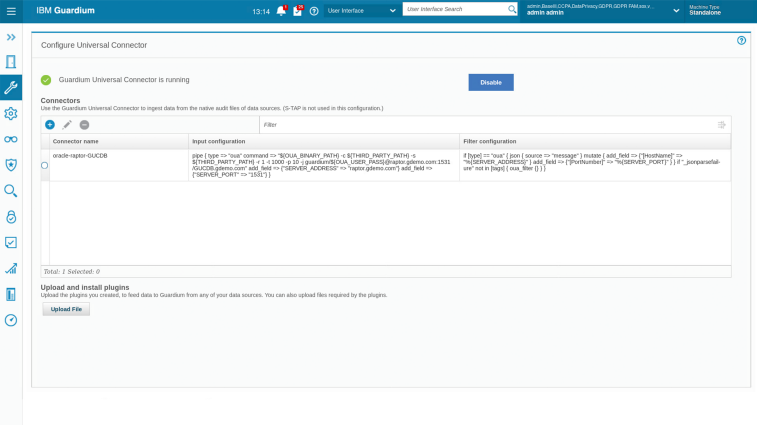
Konektor Universal adalah kerangka kerja sumber terbuka yang ringan. Ini digunakan untuk mengembangkan plug-in bagi Guardium untuk memantau sumber data cloud dan lokal dengan menggunakan log audit asli. Pelanggan dan mitra didorong untuk membuat plug-in mereka sendiri dengan menggunakan kerangka Universal Connector.
Perlindungan Data Guardium dapat berintegrasi dengan IBM Verify dan solusi manajemen identitas lainnya (seperti AWS Secrets Manager dan CyberArk) untuk kasus penggunaan otomatisasi keamanan seperti menyimpan, menyediakan, dan mengaudit kredensial sumber data Guardium Anda dengan aman.
Guardium membantu memunculkan ancaman keamanan tingkat data dan dapat meningkatkan operasi keamanan dengan integrasi ke ServiceNow dan solusi SIEM seperti Splunk dan IBM QRadar® SIEM. Hal ini juga memungkinkan orkestrasi dan respons keamanan dengan IBM QRadar® SOAR.
Agen Guardium tersedia di IBM Cloud Pak® for Data untuk pemantauan proaktif terhadap layanan database dalam container yang dihosting dan sumber data di luar cloud pak. Agen-agen ini juga memberikan pemisahan tugas antara akses database dan proses yang bertanggung jawab untuk memantau perilaku.
IBM Guardium Discover and Classify menyediakan penemuan, pemetaan jaringan, dan pelacakan data sensitif secara otomatis dan hampir real-time. Dikombinasikan dengan pemantauan data canggih yang disediakan oleh Guardium Data Protection, hal ini dapat membantu organisasi Anda meningkatkan efisiensi operasional, mengurangi risiko secara signifikan, dan menurunkan biaya.
IBM Indonesia adalah bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi IBM. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.
AKR Tower – 9th Floor
Jl. Panjang no. 5, Kebon Jeruk
Jakarta Barat 11530 – Indonesia