
Definisikan ulang SIEM untuk mengeluarkan potensi analis dan mengungguli pesaing dalam hal kecepatan, skala, dan akurasi
Ketika kerugian akibat pelanggaran data meningkat dan serangan siber menjadi semakin canggih, peran analis pusat operasi keamanan (SOC) menjadi semakin penting dibandingkan sebelumnya. IBM QRadar SIEM lebih dari sekedar alat; ini adalah rekan satu tim analis SOC—dengan AI canggih, intelijen ancaman yang kuat, dan akses ke konten deteksi terbaru.
IBM QRadar SIEM menggunakan beberapa lapisan AI dan otomatisasi untuk meningkatkan pengayaan peringatan, prioritas ancaman, dan korelasi insiden—menyajikan peringatan terkait secara kohesif dalam dasbor terpadu, sehingga mengurangi kebisingan dan menghemat waktu. QRadar SIEM membantu memaksimalkan produktivitas tim keamanan Anda dengan memberikan pengalaman terpadu di semua alat SOC, dengan kemampuan AI dan otomatisasi yang terintegrasi dan canggih.

Rasakan kekuatan AI tingkat perusahaan IBM yang dirancang untuk memperkuat efisiensi dan keahlian setiap tim keamanan. Dengan QRadar SIEM, analis dapat mengurangi tugas manual yang berulang seperti pembuatan kasus dan penentuan prioritas risiko untuk fokus pada penyelidikan kritis dan upaya remediasi.
Ganggu serangan cyber tingkat lanjut dan tanggapi lebih cepat dengan konten mutakhir, termasuk integrasi asli dengan komunitas open source SIGMA. Tidak diperlukan konteks tambahan dengan data peristiwa log yang berkorelasi, termasuk IBM X-Force® Threat Intelligence, analisis perilaku pengguna, dan analisis jaringan.
Bekerja dengan mudah di semua jenis sumber data dan alat keamanan dengan interoperabilitas yang kuat. Dilengkapi dengan lebih dari 700 integrasi bawaan dan ekstensi mitra*, QRadar SIEM terintegrasi secara mulus dengan alat pendeteksi ancaman yang ada untuk memastikan Anda mendapatkan visibilitas lengkap di seluruh ekosistem keamanan Anda.
Menanggapi ancaman tingkat lanjut membutuhkan banyak sumber daya, memakan waktu, dan sensitif terhadap waktu. Percepat deteksi dengan visibilitas dan AI.
Hasilkan intelijen komprehensif dan bantu analis Anda memburu ancaman siber hampir secara real-time dengan mengubah kumpulan data yang berbeda menjadi tindakan.
Serangan ransomware yang cepat memerlukan respons yang lebih cepat. Ketika penyerang bergerak lebih cepat, organisasi harus mengambil pendekatan proaktif dan berbasis ancaman terhadap keamanan siber.
Tunjukkan bukti kepatuhan dan pernyataan kesesuaian dengan undang-undang peraturan dan audit internal yang berlaku untuk lingkungan Anda.
Di mana pun Anda ingin menggunakan AI dalam bisnis Anda, tata kelola yang kuat dan terukur sangatlah penting

AI tingkat perusahaan IBM menerapkan penilaian risiko berlapis pada setiap hal yang dapat diamati dalam suatu kasus. Analis keamanan hanya menerima peringatan untuk kasus-kasus paling penting sehingga mereka tahu persis di mana harus memfokuskan waktu dan energi.
Dengan dukungan asli untuk ribuan Aturan Sigma open source, analis keamanan dapat dengan cepat mengimpor instruksi crowdsourcing baru yang tervalidasi langsung dari komunitas keamanan seiring berkembangnya ancaman.

Pastikan semua data rahasia Anda dapat diakses untuk memperkaya investigasi ancaman. Pencarian gabungan memberi Anda fleksibilitas hemat biaya untuk memilih antara data penting misi apa yang dimasukkan ke dalam SIEM Anda dan mencari data di lokasi data tersebut berada.
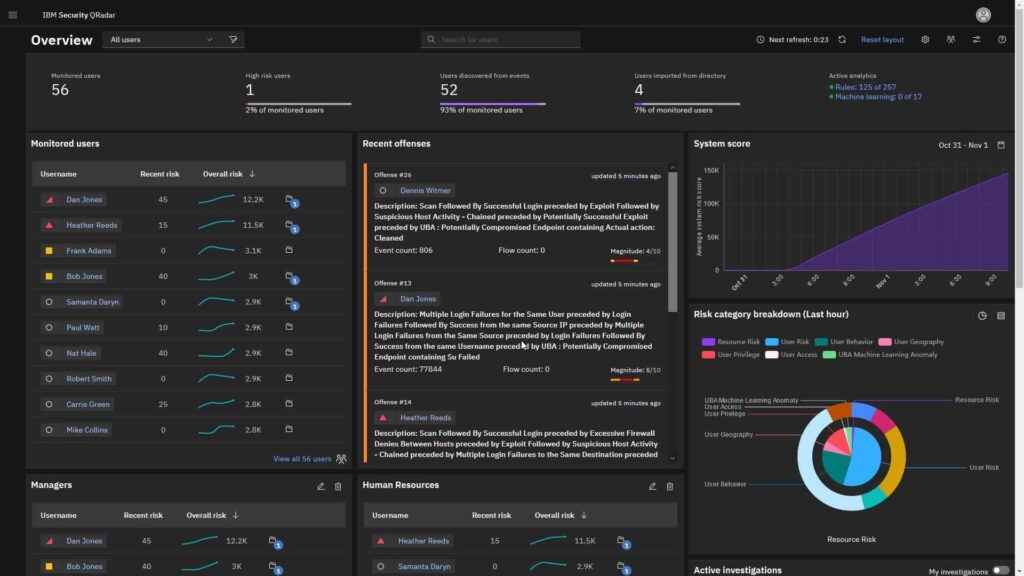
Dapatkan visibilitas yang lebih besar terhadap ancaman orang dalam, temukan perilaku yang tidak wajar, identifikasi pengguna yang berisiko dengan cepat, dan hasilkan wawasan yang bermakna.
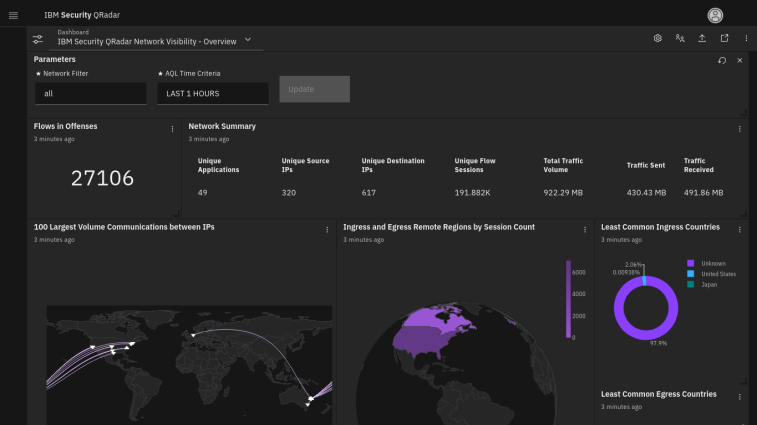
IBM QRadar® Network Detection and Response (NDR) membantu tim keamanan Anda dengan menganalisis aktivitas jaringan secara real-time. Ini menggabungkan kedalaman dan keluasan visibilitas dengan data dan analitik berkualitas tinggi untuk mendorong wawasan dan respons yang dapat ditindaklanjuti.
IBM Indonesia adalah bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi IBM. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.
AKR Tower – 9th Floor
Jl. Panjang no. 5, Kebon Jeruk
Jakarta Barat 11530 – Indonesia